API Gateway: quando sua arquitetura realmente precisa de um?
Topicos: Conceitos de Engenharia de Software
Publicado em 15/10/2026 por AdminEm arquiteturas modernas, especialmente em aplicações distribuídas, é comum encontrar o termo API Gateway associado a microsserviços, segurança, escalabilidade e gerenciamento de APIs. Mas será que toda aplicação precisa de um API Gateway? E em quais situações essa camada realmente agrega valor à arquitetura?
Embora seja uma peça importante em muitos sistemas distribuídos, o API Gateway não é uma solução obrigatória para toda aplicação. Dependendo do cenário, ele pode simplificar a comunicação entre clientes e serviços, centralizar responsabilidades importantes e facilitar a evolução do sistema. Em outros casos, pode adicionar complexidade operacional, aumentar a latência e criar um ponto de dependência desnecessário.
Para tomar uma boa decisão arquitetural, é importante entender o que um API Gateway faz, quais problemas ele resolve e quando outras alternativas podem ser mais adequadas.
Neste artigo, vamos explorar os principais cenários de utilização, os benefícios, as limitações e os critérios que você deve considerar antes de introduzir essa camada em uma aplicação, incluindo exemplos relacionados ao ecossistema .NET e ASP.NET Core.
O que é um API Gateway?
Um API Gateway é um componente que atua como ponto de entrada para as APIs de uma aplicação. Em vez de os clientes acessarem diretamente diferentes serviços, eles enviam suas requisições para o gateway, que encaminha cada chamada ao destino apropriado.
Esse componente pode funcionar como um proxy reverso e assumir responsabilidades transversais, como autenticação, limitação de requisições, roteamento, registro de informações e aplicação de políticas de acesso.
Imagine uma aplicação de comércio eletrônico composta por diferentes serviços:
-
Serviço de clientes.
-
Serviço de produtos.
-
Serviço de pedidos.
-
Serviço de pagamentos.
-
Serviço de entregas.
Sem um API Gateway, o frontend pode precisar conhecer o endereço de cada serviço e realizar chamadas diretamente para diferentes endpoints.
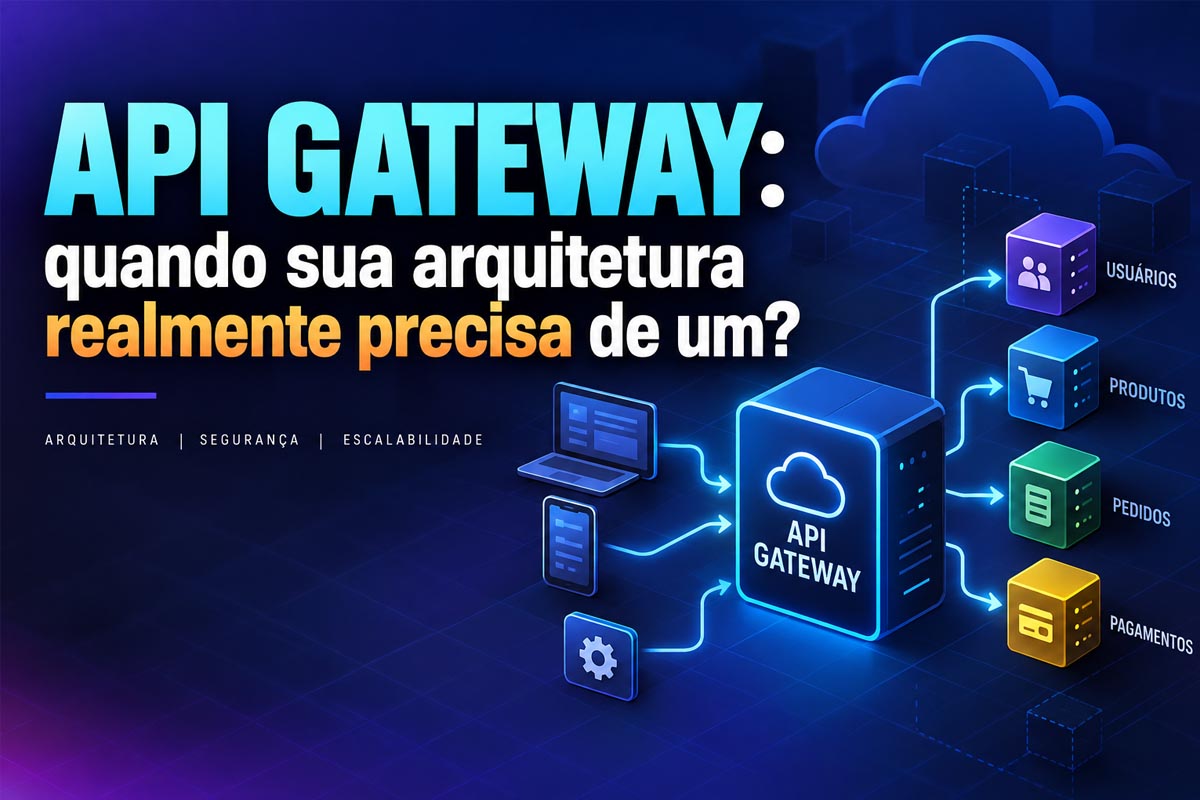
Com um API Gateway, o cliente utiliza um ponto de entrada centralizado, enquanto o gateway encaminha as requisições para os serviços correspondentes.
A diferença pode ser representada da seguinte maneira.
Arquitetura sem API Gateway:
Frontend → API de clientes
Frontend → API de produtos
Frontend → API de pedidos
Frontend → API de pagamentos
Arquitetura com API Gateway:
Frontend → API Gateway → API de clientes
→ API de produtos
→ API de pedidos
→ API de pagamentos
Essa abordagem reduz o acoplamento entre os clientes e a infraestrutura interna. O frontend não precisa conhecer todos os endereços dos serviços, e a organização interna pode evoluir sem exigir alterações constantes nos consumidores.
O padrão de roteamento por gateway é descrito pela Microsoft no Azure Architecture Center como uma maneira de oferecer um único endpoint aos clientes e encaminhar as requisições para diferentes serviços.
Fonte: https://learn.microsoft.com/en-us/azure/architecture/microservices/design/gateway
Quais problemas um API Gateway resolve?
Antes de decidir se sua aplicação precisa de um API Gateway, vale identificar os problemas que essa camada foi projetada para resolver.
1. Múltiplos endpoints expostos aos clientes
Quando uma aplicação depende de diversos serviços independentes, a quantidade de endpoints pode aumentar rapidamente.
Isso cria desafios para o frontend, aplicações mobile e integrações externas. Cada consumidor precisa conhecer os endereços corretos, lidar com mudanças na infraestrutura e, eventualmente, implementar diferentes mecanismos de comunicação.
Um API Gateway centraliza o acesso às APIs e permite que os consumidores utilizem uma interface de entrada mais estável.
Por exemplo, em vez de expor:
api.exemplo.com/clientes
produtos.exemplo.com/api
pedidos.exemplo.com/api
pagamentos.exemplo.com/api
Você pode organizar os acessos por meio de um único domínio:
api.exemplo.com/clientes
api.exemplo.com/produtos
api.exemplo.com/pedidos
api.exemplo.com/pagamentos
O gateway encaminha cada requisição para o serviço responsável.
Essa organização também facilita mudanças internas. Um serviço pode mudar de endereço ou ser implantado em outra infraestrutura sem que os clientes precisem conhecer necessariamente essa alteração.
Entretanto, a existência de vários endpoints não significa, por si só, que seja obrigatório implementar um API Gateway. A decisão depende da necessidade de centralização, do modelo de exposição e dos requisitos operacionais.
2. Duplicação de responsabilidades transversais
Outro problema comum aparece quando diferentes APIs precisam implementar repetidamente as mesmas funcionalidades.
Entre os exemplos estão:
-
Validação de tokens de autenticação.
-
Aplicação de políticas de limitação de requisições.
-
Registro de logs de acesso.
-
Configuração de certificados e terminação TLS.
-
Regras de roteamento.
-
Restrições de acesso por cliente ou aplicação.
Quando essas responsabilidades são distribuídas sem uma estratégia consistente, a manutenção pode se tornar mais difícil.
Uma mudança na política de segurança, por exemplo, pode exigir alterações em diversos serviços.
Um API Gateway permite centralizar parte dessas responsabilidades, reduzindo a duplicação de código e facilitando a aplicação de políticas comuns.
Isso não significa que toda validação de segurança deva ficar exclusivamente no gateway. Os próprios serviços continuam precisando proteger suas operações, principalmente quando existem chamadas internas, diferentes níveis de autorização ou outros caminhos de acesso.
O gateway deve complementar a segurança dos serviços, e não ser tratado como a única barreira de proteção da aplicação.
3. Comunicação excessiva entre o frontend e os serviços
Considere uma tela que precisa apresentar informações de um cliente, seus pedidos recentes e o status de suas entregas.
Se cada informação estiver disponível em um serviço diferente, o frontend poderá precisar realizar várias chamadas HTTP para montar a tela.
Esse comportamento pode aumentar a quantidade de requisições e tornar a experiência mais sensível à latência da rede.
Um API Gateway pode ajudar a organizar esse acesso. Dependendo da implementação, ele pode receber uma única requisição do cliente, consultar os serviços necessários e combinar as respostas.
Esse comportamento é conhecido como agregação de gateway ou Gateway Aggregation.
É importante observar que nem todo API Gateway realiza agregação automaticamente. O recurso depende da solução escolhida e de como a arquitetura foi implementada.
Além disso, agregar respostas exige cuidado. Se uma operação depender de cinco serviços, uma falha em qualquer um deles poderá comprometer a resposta completa, dependendo da estratégia adotada.
Para operações de agregação mais complexas, pode ser mais adequado implementar um serviço específico de composição, em vez de concentrar toda a lógica no gateway.
A Microsoft detalha esse cenário no padrão Gateway Aggregation:
https://learn.microsoft.com/en-us/azure/architecture/patterns/gateway-aggregation
Quando sua arquitetura realmente precisa de um API Gateway?
A decisão deve partir de problemas concretos, e não da tendência de adotar determinados padrões arquiteturais.
Existem situações em que um API Gateway oferece benefícios claros.
1. Você possui vários microsserviços independentes
Esse é um dos cenários mais conhecidos para utilizar um API Gateway.
Quando uma aplicação é dividida em microsserviços, cada serviço pode ser implantado, escalado e mantido de maneira independente.
Entretanto, essa independência também aumenta a complexidade da comunicação.
O frontend não deveria precisar conhecer todos os detalhes internos da infraestrutura, como endereços dos serviços, portas, mecanismos de roteamento e mudanças de implantação.
O API Gateway funciona como uma camada de entrada que esconde parte dessa complexidade.
Por exemplo, uma aplicação pode possuir:
-
CustomerService.
-
ProductService.
-
OrderService.
-
PaymentService.
O cliente acessa o gateway, e ele encaminha cada requisição ao serviço correspondente.
Essa abordagem é especialmente útil quando os serviços possuem ciclos de implantação independentes ou quando a infraestrutura interna muda com frequência.
Entretanto, mesmo em uma arquitetura de microsserviços, o gateway deve ter um escopo bem definido. Transformá-lo em um componente responsável por toda a lógica de negócio pode comprometer a autonomia dos serviços.
2. Você precisa centralizar políticas de segurança
Imagine que sua aplicação disponibilize APIs para diferentes consumidores:
-
Aplicação web.
-
Aplicativo mobile.
-
Parceiros comerciais.
-
Sistemas internos.
-
Integrações com plataformas externas.
Cada consumidor pode exigir diferentes regras de acesso, limites de utilização e políticas de segurança.
Um API Gateway pode ajudar a centralizar a aplicação dessas políticas na entrada do sistema.
Entre as possibilidades estão a validação de tokens, o controle de acesso, a limitação de requisições e a aplicação de regras específicas para determinados consumidores.
Por exemplo, uma integração externa pode ter um limite de requisições diferente daquele aplicado à aplicação web.
O gateway pode aplicar essas regras antes de encaminhar as chamadas aos serviços internos.
Isso ajuda a proteger os recursos da aplicação e reduz a necessidade de repetir determinadas configurações em diferentes pontos da infraestrutura.
Porém, é importante separar autenticação de autorização.
O gateway pode validar a identidade do consumidor e aplicar políticas gerais de acesso. Já as regras de negócio que dependem do contexto da operação devem continuar sendo verificadas pelo serviço responsável.
Um usuário autenticado, por exemplo, não deve receber autorização automática para consultar pedidos pertencentes a outros clientes.
3. Você precisa expor APIs internas para consumidores externos
Nem todos os serviços de uma aplicação devem estar acessíveis diretamente pela internet.
Em uma arquitetura distribuída, alguns serviços podem ser destinados exclusivamente à comunicação interna.
Quando uma empresa precisa disponibilizar funcionalidades para parceiros ou clientes externos, um API Gateway pode funcionar como uma camada controlada de exposição.
Ele permite publicar apenas as rotas necessárias, aplicar políticas de acesso e manter os serviços internos protegidos por uma rede privada ou outras medidas de isolamento.
Considere uma plataforma que possui APIs internas para pedidos, faturamento e pagamentos.
Um parceiro comercial precisa consultar pedidos e acompanhar determinadas informações de entrega.
Em vez de expor diretamente todas as APIs internas, a empresa pode disponibilizar uma interface externa controlada pelo gateway.
Essa estratégia reduz a superfície de exposição e permite administrar o acesso de forma centralizada.
Naturalmente, o gateway precisa estar acompanhado de outras medidas de segurança, como configuração adequada da rede, gerenciamento de credenciais, proteção dos serviços e monitoramento.
4. Você precisa oferecer APIs diferentes para diferentes clientes
Uma mesma plataforma pode atender consumidores com necessidades distintas.
Uma aplicação web pode precisar de uma resposta detalhada, enquanto um aplicativo mobile precisa de um conjunto menor de informações para reduzir o consumo de dados.
Um parceiro comercial pode precisar de uma interface específica, com regras e contratos diferentes.
Nesses casos, pode fazer sentido adotar o padrão Backend for Frontend, conhecido como BFF.
A ideia é criar uma camada de backend adaptada às necessidades de cada tipo de cliente.
Por exemplo:
-
Web BFF.
-
Mobile BFF.
-
Partner API.
Essas interfaces podem ser publicadas ou organizadas por meio de um API Gateway.
É importante entender que BFF e API Gateway não são a mesma coisa.
O API Gateway normalmente se concentra em preocupações como roteamento, segurança e políticas transversais. Já o BFF adapta a interface e a composição dos dados às necessidades de um consumidor específico.
Dependendo da arquitetura, ambos podem trabalhar juntos.
Essa combinação pode ser útil quando os diferentes clientes possuem requisitos de comunicação significativamente distintos.
5. Você precisa desacoplar os consumidores da infraestrutura interna
Outro motivo relevante é a necessidade de evoluir a infraestrutura sem afetar todos os consumidores.
Imagine que uma empresa esteja migrando gradualmente suas APIs para uma nova plataforma.
Parte dos serviços continua em servidores tradicionais, enquanto outros já foram implantados em containers ou em um ambiente de cloud.
Um API Gateway pode direcionar as requisições para os destinos apropriados, mantendo um ponto de entrada consistente para os consumidores.
Essa estratégia pode facilitar migrações graduais e reduzir o impacto das mudanças internas.
Também pode ajudar na implementação de novas versões de APIs, desde que o roteamento e as estratégias de compatibilidade sejam projetados adequadamente.
Entretanto, o gateway não elimina a necessidade de manter contratos compatíveis. Alterações incompatíveis no formato das respostas ou no comportamento das operações ainda podem afetar os clientes.
Quando você NÃO precisa de um API Gateway?
Tão importante quanto reconhecer os benefícios é saber quando evitar essa camada.
Um dos erros mais comuns em arquitetura de software é introduzir componentes porque são populares, sem verificar se resolvem um problema real.
O API Gateway também pode se tornar uma complexidade desnecessária.
1. Sua aplicação é um monólito simples
Considere uma aplicação ASP.NET Core que possui uma API REST organizada em controllers, serviços de aplicação e acesso a dados.
Todas as funcionalidades são executadas dentro da mesma aplicação, e não existe necessidade de encaminhar requisições para diferentes serviços independentes.
Nesse cenário, adicionar um API Gateway pode não trazer benefícios proporcionais ao custo de implantação e manutenção.
A própria aplicação já possui um ponto de entrada HTTP.
Você pode implementar autenticação, autorização, logging, rate limiting e outras políticas utilizando recursos apropriados do ASP.NET Core, da infraestrutura de hospedagem ou de serviços de borda existentes.
Não existe uma regra arquitetural que obrigue uma aplicação monolítica a possuir um API Gateway.
Isso também vale para aplicações pequenas com poucos consumidores e requisitos simples de exposição.
O importante é identificar se existe uma necessidade concreta de roteamento, centralização de políticas ou gerenciamento de APIs que justifique a nova camada.
2. Você possui apenas uma API com poucas operações
Imagine um backend que disponibiliza uma API para um painel administrativo.
Essa API possui poucos endpoints, um número limitado de consumidores e requisitos de segurança que podem ser atendidos diretamente pela aplicação e pela infraestrutura existente.
Se não existe necessidade de roteamento entre serviços, agregação de respostas ou políticas específicas de gerenciamento, um API Gateway dedicado pode representar apenas mais um componente para configurar e monitorar.
A decisão pode mudar conforme a aplicação evolui.
Se ela passar a disponibilizar APIs para parceiros, ganhar novos serviços ou exigir controles centralizados mais sofisticados, a introdução de um gateway poderá fazer sentido.
Até lá, manter a arquitetura simples pode ser a escolha mais eficiente.
3. Você já possui uma infraestrutura que resolve o problema
Nem sempre é necessário adicionar um componente específico chamado API Gateway para obter os benefícios desejados.
Dependendo da infraestrutura, algumas responsabilidades já podem estar atendidas por:
-
Um proxy reverso.
-
Um balanceador de carga.
-
Um ingress controller.
-
Uma solução de gerenciamento de APIs.
-
Recursos de segurança e roteamento oferecidos pela plataforma de hospedagem.
Esses componentes não são necessariamente equivalentes a um API Gateway completo.
Um balanceador de carga, por exemplo, pode distribuir requisições entre instâncias de uma mesma aplicação sem oferecer todos os recursos de gerenciamento de APIs.
Um proxy reverso pode encaminhar requisições e terminar conexões TLS, mas não necessariamente disponibiliza políticas avançadas de autenticação, quotas ou gerenciamento do ciclo de vida das APIs.
A pergunta correta não é simplesmente se você possui um API Gateway, mas quais capacidades sua arquitetura precisa e quais delas já estão disponíveis.
Evitar duplicação de funcionalidades pode reduzir custos e complexidade operacional.
4. Você está tentando resolver um problema de negócio com uma solução de infraestrutura
Outro cenário que merece atenção ocorre quando o API Gateway é utilizado para concentrar lógica de negócio que deveria estar nos serviços da aplicação.
Imagine que o gateway seja responsável por calcular descontos, validar regras de faturamento, decidir condições de pagamento e determinar o fluxo de aprovação de pedidos.
Com o passar do tempo, ele pode se transformar em um componente excessivamente complexo e fortemente acoplado aos detalhes do negócio.
Isso dificulta a manutenção, aumenta o risco de regressões e pode prejudicar a autonomia dos serviços.
O gateway deve priorizar responsabilidades relacionadas à comunicação, ao roteamento e às políticas transversais.
Quando existe necessidade de compor operações de negócio mais elaboradas, pode ser mais adequado implementar um serviço de aplicação ou de composição atrás do gateway.
Uma boa arquitetura distribui as responsabilidades de acordo com o propósito de cada componente.
API Gateway não é sinônimo de microsserviços
Existe uma associação frequente entre API Gateway e arquitetura de microsserviços, mas os dois conceitos são independentes.
Uma aplicação pode utilizar microsserviços sem possuir um API Gateway dedicado.
Da mesma forma, uma aplicação monolítica pode estar atrás de um gateway por razões relacionadas à segurança, ao gerenciamento de APIs ou à integração com outros sistemas.
O gateway não transforma uma aplicação em microsserviços. Ele apenas oferece uma maneira de organizar o acesso aos serviços ou aplicações que estão atrás dele.
Também não é necessário decompor um monólito em microsserviços apenas para justificar a introdução de um gateway.
Essa distinção é importante porque a arquitetura de microsserviços traz desafios próprios, como comunicação distribuída, consistência de dados, observabilidade, tratamento de falhas e implantação independente.
O API Gateway ajuda a resolver parte desses desafios, mas não elimina a complexidade inerente a um sistema distribuído.
Na prática, é perfeitamente possível construir uma aplicação bem estruturada utilizando um monólito modular, sem adicionar um gateway dedicado.
A escolha deve considerar os requisitos de negócio, a capacidade operacional da equipe e a evolução esperada do sistema.
Quais são as desvantagens de um API Gateway?
Apesar dos benefícios, adicionar um API Gateway também introduz custos e riscos que precisam ser considerados.
1. Mais um componente para manter
Um gateway precisa ser configurado, monitorado, atualizado e protegido.
Em uma solução gerenciada em cloud, parte da operação pode ser assumida pelo provedor, mas isso não elimina a necessidade de administrar políticas, custos, configurações e integrações.
Em uma solução autogerenciada, a equipe também precisa considerar implantação, escalabilidade, disponibilidade e atualizações.
Quanto maior o número de componentes da arquitetura, maior tende a ser a necessidade de coordenação operacional.
Por isso, a introdução de um gateway deve estar associada a benefícios concretos.
2. Possível aumento de latência
Uma requisição que antes seguia diretamente para uma API pode passar a percorrer uma camada adicional.
Esse caminho pode adicionar latência, especialmente quando o gateway realiza autenticação, transformação de mensagens ou agregação de respostas.
O impacto depende da implementação, da infraestrutura, do volume de tráfego e das operações executadas durante o processamento.
Em muitos cenários, os benefícios de centralização compensam esse custo. Ainda assim, é importante medir o desempenho em vez de presumir que a nova arquitetura será automaticamente mais rápida.
3. Risco de ponto único de falha
Se todos os clientes dependem de um único gateway lógico e esse componente fica indisponível, o acesso às APIs pode ser comprometido.
Isso não significa que o gateway precise ser executado em uma única instância. Soluções adequadas de alta disponibilidade, redundância e escalabilidade podem reduzir esse risco.
Entretanto, a arquitetura precisa considerar o gateway como uma dependência crítica.
Também é necessário avaliar o comportamento durante falhas dos serviços de destino. O gateway não consegue garantir a disponibilidade de uma API quando o serviço responsável pela operação está indisponível.
Estratégias de timeout, controle de concorrência, circuit breaker e tratamento de erros devem ser avaliadas conforme as características do sistema.
4. Concentração excessiva de responsabilidades
Quando todas as regras são adicionadas ao gateway, ele pode se transformar em um componente difícil de evoluir.
Isso acontece especialmente quando o gateway passa a executar transformações complexas, compor operações de negócio e depender de detalhes internos de diversos serviços.
O resultado pode ser um novo gargalo organizacional: qualquer alteração na comunicação entre sistemas exige mudanças em uma camada central.
Para evitar esse problema, mantenha o gateway focado em responsabilidades transversais e delegue a lógica de negócio aos componentes apropriados.
5. Custos adicionais
Dependendo da solução escolhida, podem existir custos associados a:
-
Volume de requisições.
-
Transferência de dados.
-
Capacidade computacional.
-
Recursos avançados de segurança.
-
Monitoramento e observabilidade.
-
Licenciamento.
-
Operação e manutenção.
Em aplicações de grande volume, essas despesas podem ser relevantes.
Por outro lado, uma solução gerenciada pode reduzir o esforço necessário para operar uma infraestrutura própria.
A análise deve considerar o custo total de propriedade, e não apenas o preço do serviço ou da licença.
API Gateway no ecossistema .NET: quais são as opções?
Para quem desenvolve aplicações com .NET e ASP.NET Core, existem diferentes maneiras de implementar uma arquitetura com gateway.
A escolha depende de fatores como hospedagem, requisitos de segurança, necessidade de gerenciamento de APIs e complexidade do sistema.
1. YARP: construir um gateway com ASP.NET Core
O YARP, sigla para Yet Another Reverse Proxy, é um toolkit de proxy reverso desenvolvido pela Microsoft para aplicações .NET.
Ele permite construir uma aplicação de proxy utilizando ASP.NET Core, com recursos de roteamento e encaminhamento de requisições.
Essa abordagem pode ser interessante quando a equipe precisa de flexibilidade para implementar um proxy adaptado à arquitetura existente.
Por exemplo, uma aplicação pode receber requisições por meio do gateway e encaminhá-las para diferentes serviços internos.
Uma estrutura simplificada seria:
Cliente → YARP → Serviço de clientes
→ Serviço de pedidos
→ Serviço de produtos
O YARP é uma opção para implementar a camada de proxy, mas não deve ser confundido automaticamente com uma plataforma completa de gerenciamento de APIs.
Recursos como portal para desenvolvedores, gestão de assinaturas, políticas comerciais e analytics avançado podem exigir desenvolvimento adicional ou integração com outras soluções.
Documentação oficial:
https://learn.microsoft.com/en-us/aspnet/core/fundamentals/servers/yarp
2. Azure API Management: gerenciamento de APIs na Azure
Para aplicações hospedadas no ecossistema Azure, o Azure API Management oferece recursos para publicar, proteger, administrar e monitorar APIs.
Além de encaminhar requisições, uma solução desse tipo pode ajudar a aplicar políticas de acesso, gerenciar assinaturas, organizar versões e controlar a exposição das APIs aos consumidores.
Esse tipo de plataforma tende a ser especialmente relevante quando a organização precisa administrar um conjunto de APIs consumidas por diferentes equipes, aplicações ou parceiros externos.
É importante distinguir o gerenciamento de APIs do simples roteamento de tráfego.
Se o requisito é apenas encaminhar requisições para diferentes serviços, uma solução de proxy pode ser suficiente.
Se existe a necessidade de governar o ciclo de vida das APIs, administrar consumidores e aplicar políticas centralizadas, uma plataforma de gerenciamento pode oferecer vantagens adicionais.
Documentação oficial:
https://learn.microsoft.com/en-us/azure/api-management/
3. Amazon API Gateway: APIs gerenciadas na AWS
Para aplicações hospedadas na AWS, o Amazon API Gateway oferece uma solução gerenciada para criação, publicação, proteção e monitoramento de APIs.
Ele suporta diferentes cenários, incluindo APIs HTTP, APIs REST e comunicação por WebSocket, conforme as características e os recursos de cada modalidade.
A solução pode ser utilizada como ponto de entrada para serviços executados em diferentes componentes da infraestrutura AWS.
Sua adequação depende dos requisitos funcionais, do modelo de integração, dos recursos necessários e dos custos envolvidos.
Em uma arquitetura serverless, por exemplo, o API Gateway pode atuar como a camada de entrada para funções e outros serviços gerenciados.
Documentação oficial:
https://docs.aws.amazon.com/apigateway/
Como escolher entre essas opções?
Não existe uma solução universalmente superior.
O YARP pode ser adequado quando a equipe deseja construir e controlar uma camada de proxy utilizando .NET.
O Azure API Management pode fazer sentido quando o foco inclui governança e gerenciamento de APIs no ecossistema Azure.
O Amazon API Gateway pode ser uma alternativa natural para arquiteturas que utilizam os serviços gerenciados da AWS.
Antes de escolher, avalie os requisitos, o ambiente de hospedagem, os custos e a capacidade da equipe de manter a solução.
Também evite escolher uma ferramenta apenas porque ela pertence à mesma plataforma utilizada pela aplicação. O objetivo é resolver o problema arquitetural com o menor custo e a complexidade necessários.
Como decidir se sua arquitetura precisa de um API Gateway?
Uma forma prática de tomar essa decisão é avaliar os requisitos atuais da aplicação.
Em vez de começar pela ferramenta, comece pelos problemas que precisam ser resolvidos.
Pergunta 1: existem vários serviços independentes?
Se sua aplicação possui diversos serviços implantados separadamente e os consumidores precisam acessar vários deles, um gateway pode ajudar a simplificar a comunicação.
Se existe apenas uma aplicação com uma API simples, talvez não seja necessário adicionar essa camada.
Pergunta 2: preciso centralizar políticas de acesso?
Se diferentes APIs precisam compartilhar políticas de segurança, limitação de requisições e regras de exposição, o gateway pode oferecer uma forma consistente de administrar essas responsabilidades.
Entretanto, verifique primeiro se a infraestrutura existente já atende a essas necessidades.
Pergunta 3: existem diferentes tipos de consumidores?
Se sua aplicação atende a clientes web, aplicativos mobile, parceiros externos e integrações corporativas, pode existir uma necessidade real de organizar e controlar o acesso às APIs.
Um gateway pode ajudar, especialmente quando existem políticas distintas para diferentes consumidores.
Pergunta 4: preciso agregar respostas de vários serviços?
Se os consumidores realizam muitas chamadas para montar uma única tela ou concluir uma operação, avalie se uma camada de composição pode simplificar esse processo.
O API Gateway pode participar dessa solução, mas a agregação complexa pode justificar um componente separado.
Pergunta 5: consigo operar mais um componente?
Um gateway exige configuração, observabilidade, manutenção e planejamento de disponibilidade.
Se a equipe ainda está estruturando os processos básicos de implantação e monitoramento da aplicação, talvez seja melhor adiar essa complexidade até que exista uma necessidade concreta.
A adoção de um padrão arquitetural deve considerar não apenas os benefícios técnicos, mas também a capacidade de operação da equipe.
Uma matriz prática para orientar a decisão
A tabela abaixo resume alguns cenários comuns e a abordagem que vale a pena avaliar.
| Cenário | API Gateway dedicado? | Recomendação |
|---|---|---|
| Monólito com poucos endpoints | Geralmente não | Utilize os recursos da aplicação e da infraestrutura existente. |
| Monólito exposto a parceiros externos | Depende | Avalie a necessidade de políticas centralizadas e gerenciamento de APIs. |
| Vários microsserviços acessados pelo frontend | Frequentemente útil | Centralize o acesso e desacople os clientes da infraestrutura interna. |
| APIs com diferentes consumidores e políticas | Frequentemente útil | Avalie um gateway com recursos de autenticação, controle de acesso e limitação de requisições. |
| Aplicação que precisa apenas distribuir tráfego entre instâncias | Nem sempre | Um balanceador de carga pode ser suficiente. |
| Necessidade de combinar dados de vários serviços | Depende | Avalie gateway aggregation ou um serviço de composição específico. |
| Plataforma com APIs públicas e requisitos de governança | Frequentemente útil | Considere uma solução de gerenciamento de APIs. |
| Aplicação pequena sem problemas de roteamento ou exposição | Geralmente não | Priorize simplicidade e reavalie a decisão conforme o sistema evoluir. |
Essa matriz é um ponto de partida, não uma regra absoluta. A arquitetura final depende dos requisitos funcionais, dos riscos, da infraestrutura e das restrições operacionais.
Boas práticas ao implementar um API Gateway
Se a sua análise indicar que um API Gateway é necessário, algumas práticas podem ajudar a evitar problemas futuros.
Mantenha o gateway simples
O gateway deve concentrar principalmente responsabilidades relacionadas à entrada e à comunicação entre clientes e serviços.
Evite transformá-lo em um local para implementar regras complexas de negócio.
Quanto mais dependências e responsabilidades forem concentradas nesse componente, maior será o impacto de suas alterações.
Configure timeouts e limites adequados
O gateway precisa ter limites de tempo de espera e de utilização compatíveis com os serviços de destino.
Sem uma estratégia adequada, requisições lentas podem consumir recursos e contribuir para a degradação do sistema.
Os valores devem ser definidos considerando os requisitos de cada operação. Não existe um timeout universal que seja adequado para todas as APIs.
Planeje a alta disponibilidade
Se o gateway for uma dependência central, sua indisponibilidade poderá afetar vários serviços.
Utilize os mecanismos de redundância e escalabilidade adequados à plataforma escolhida e teste o comportamento do sistema diante de falhas.
Também é importante definir como as requisições serão tratadas quando um serviço de destino estiver indisponível.
Invista em observabilidade
O gateway pode ser um ponto importante para acompanhar o comportamento das APIs.
Considere monitorar:
-
Quantidade de requisições.
-
Taxa de erros.
-
Latência das respostas.
-
Tempo de resposta dos serviços de destino.
-
Volume de tráfego por rota.
-
Requisições limitadas por políticas de acesso.
-
Falhas de autenticação e autorização.
A utilização de identificadores de correlação e rastreamento distribuído também pode facilitar a investigação de problemas que atravessam vários serviços.
O objetivo é conseguir identificar onde uma requisição falhou e quanto tempo foi consumido em cada etapa do processamento.
Não dependa exclusivamente do gateway para proteger os serviços
A centralização de políticas de acesso é útil, mas não substitui a segurança interna das aplicações.
Os serviços devem continuar verificando as permissões necessárias para executar suas operações.
Também é importante impedir, quando aplicável, que serviços internos sejam acessados diretamente por caminhos que contornem as políticas de exposição.
A arquitetura deve considerar a segurança de ponta a ponta, incluindo autenticação, autorização, proteção da rede, gerenciamento de segredos e auditoria.
Avalie o custo total da solução
Antes de escolher uma plataforma, estime o volume de tráfego, os recursos necessários e os custos de operação.
Em soluções gerenciadas, verifique os modelos de cobrança e os limites aplicáveis.
Em soluções autogerenciadas, considere o esforço de implantação, atualização, monitoramento e resposta a incidentes.
Uma solução tecnicamente adequada pode não ser a melhor escolha se introduzir custos desproporcionais aos benefícios que oferece.
Conclusão: API Gateway é uma necessidade arquitetural, não uma obrigação
O API Gateway pode ser uma peça importante em arquiteturas distribuídas, especialmente quando existem múltiplos serviços, diferentes tipos de consumidores e requisitos de segurança e gerenciamento de APIs.
Ele ajuda a centralizar o acesso, simplificar o roteamento, aplicar políticas comuns e desacoplar os clientes da infraestrutura interna.
Por outro lado, também introduz uma nova dependência, pode adicionar latência e exige investimento em operação e observabilidade.
Por isso, a decisão não deve ser baseada apenas na popularidade dos microsserviços ou na adoção de padrões considerados modernos.
Uma aplicação monolítica simples pode funcionar perfeitamente sem um API Gateway dedicado. Já uma plataforma com dezenas de serviços, integrações externas e diferentes políticas de acesso pode se beneficiar significativamente dessa camada.
No ecossistema .NET, soluções como YARP permitem implementar um proxy reverso customizado, enquanto plataformas como Azure API Management e Amazon API Gateway oferecem recursos gerenciados para diferentes necessidades.
O mais importante é escolher a abordagem de acordo com os problemas que sua arquitetura realmente precisa resolver.
Em engenharia de software, adicionar uma camada não representa necessariamente uma evolução. Uma boa decisão arquitetural é aquela que melhora a capacidade de manter, proteger e evoluir o sistema sem introduzir complexidade desnecessária.
Antes de implementar um API Gateway, faça uma pergunta simples: qual problema concreto essa camada vai resolver na minha aplicação?
Se a resposta for clara e os benefícios justificarem os custos, você terá uma boa razão para adotá-lo. Caso contrário, manter a arquitetura mais simples pode ser a melhor decisão.
E você, utiliza API Gateway nos seus projetos .NET? Em quais cenários considera essa camada indispensável e quando prefere manter a comunicação mais simples? Compartilhe sua experiência nos comentários.